OpenSSH 10.6p2 łata lukę *sshole. Długie hasło pozwalało logować się na konta bez ustawionego hasła
 1 godzina temu
Powiązane

MObywatel nie zadziała. najważniejszy komunikat
1 godzina temu
PowerToys 0.102.3101. Aktualizacja usuwa błędy
1 godzina temu
W przyszłym roku będzie gorzej. W 2028 roku też nie odpuści
1 godzina temu
Polecane

Deszcz niemal pewny – zapowiedź GP Sao Paulo
1 godzina temu
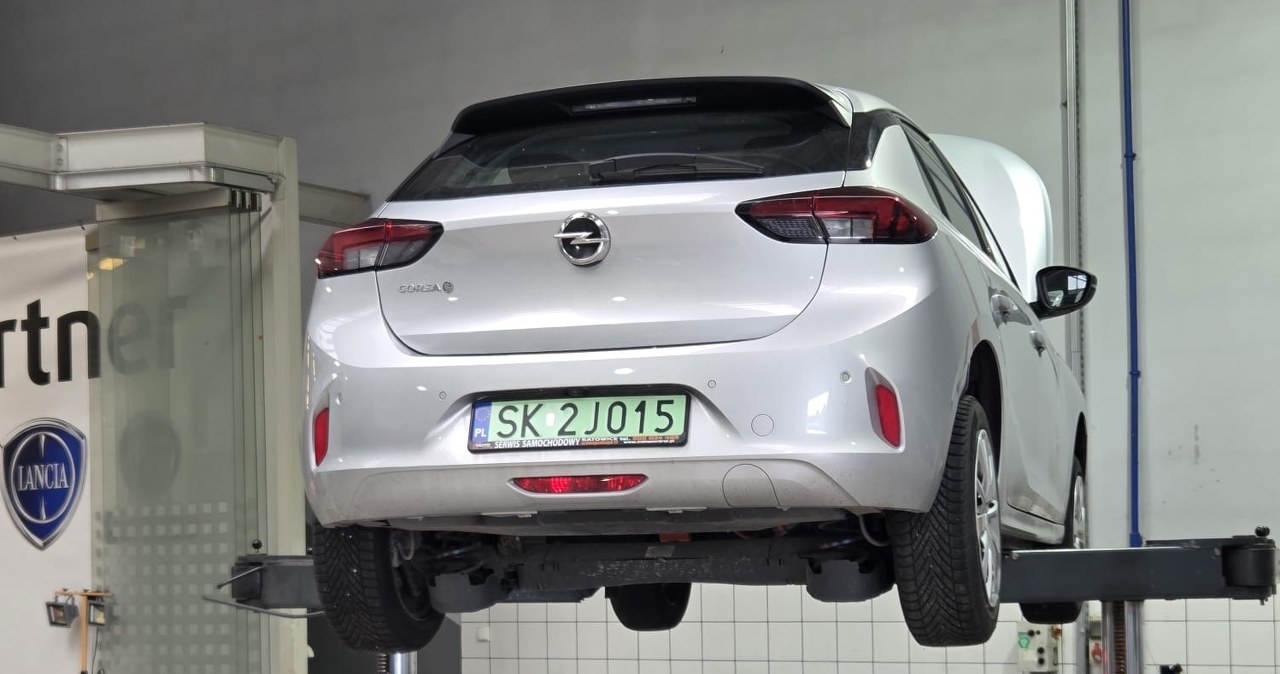
Kupiła samochód elektryczny. Za naprawę ASO chce 30 tys. zł
1 godzina temu